
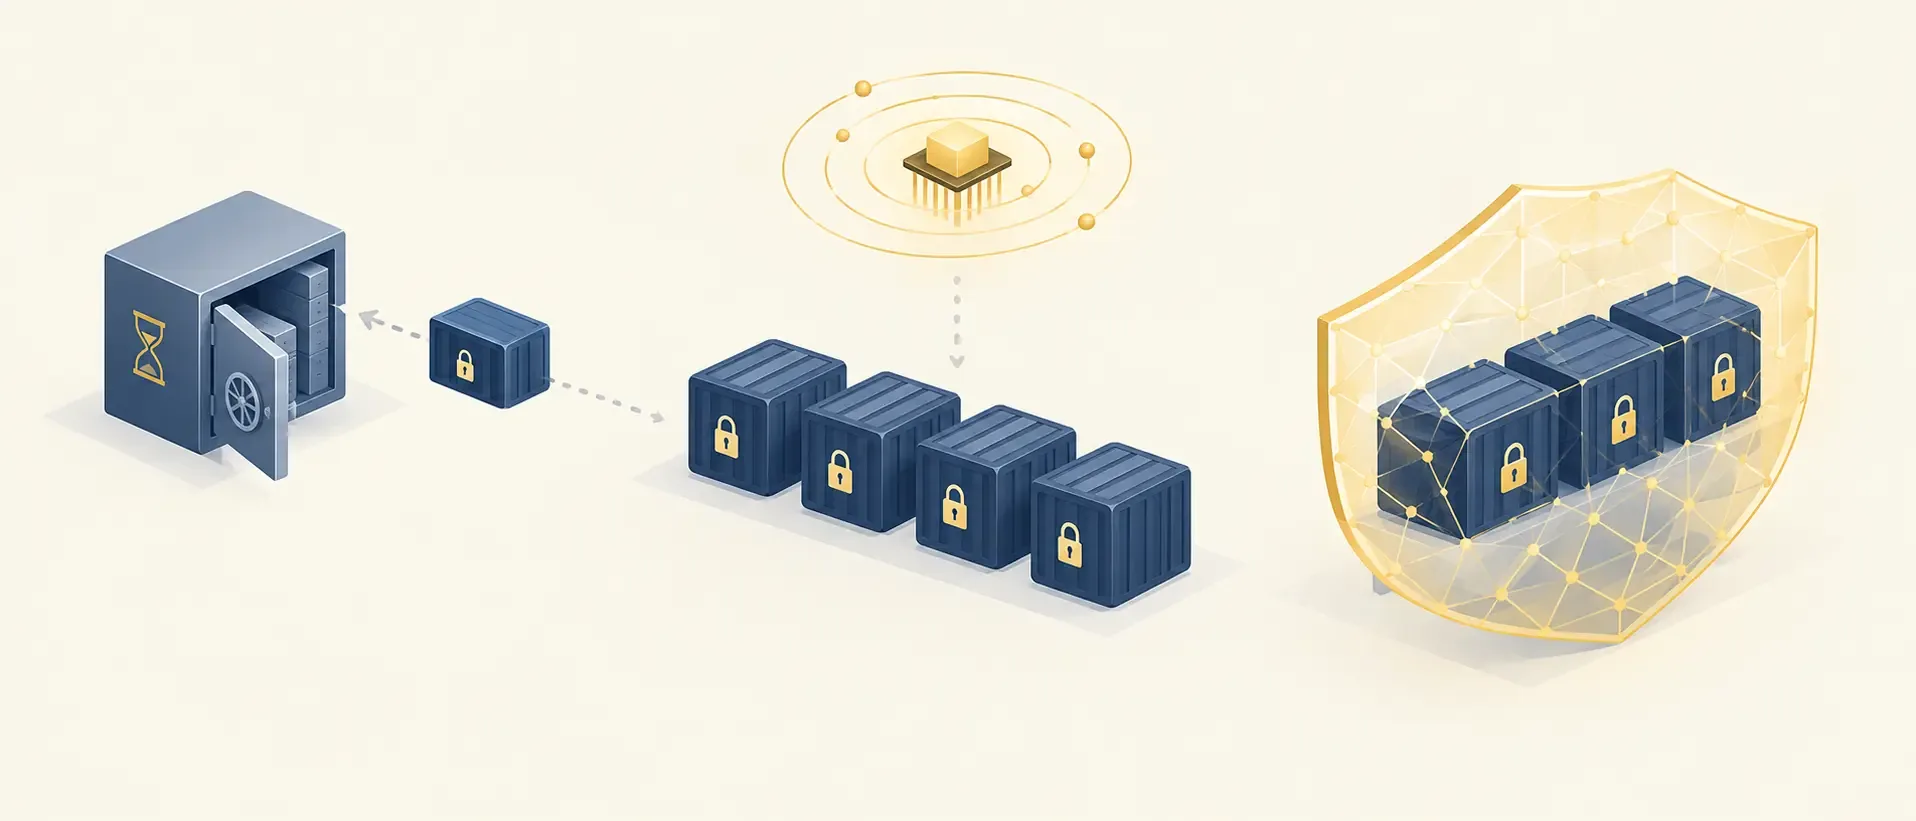
Дані, зашифровані сьогодні цілком надійним алгоритмом RSA, можуть виявитися відкритою книгою за кілька років — не тому, що шифр зламають зараз, а тому, що зловмисник може перехопити й зберегти зашифрований трафік уже сьогодні, розраховуючи розшифрувати його пізніше, коли квантові комп’ютери підтягнуться (тактика «harvest now, decrypt later»). Для компаній, чиї дані мають довгий термін цінності — медичні записи, комерційна таємниця, державні контракти — це не гіпотетичний ризик на 2035 рік, а питання, яке варто вирішувати вже зараз.
Чому RSA і ECC вважаються вразливими
Класичні алгоритми шифрування (RSA, ECC/ECDSA), на яких тримається переважна більшість сучасних TLS-з’єднань, банківських систем і VPN, базуються на математичних задачах (факторизація великих чисел, дискретний логарифм), які звичайний комп’ютер не може розв’язати за розумний час. Квантовий комп’ютер достатньої потужності, за алгоритмом Шора, теоретично здатен розв’язати ці задачі кардинально швидше — саме тому регулятори вже зараз готують перехід, не чекаючи появи такого комп’ютера в промисловому масштабі. Ширший контекст ШІ-інструментів кіберзахисту ми розбирали в матеріалі про кібербезпеку та AI.
Постквантове шифрування: як змінюються стандарти безпеки
Це вже не питання далекого майбутнього: у серпні 2024 року NIST офіційно затвердив перші три стандарти постквантової криптографії — ML-KEM (FIPS 203, для обміну ключами, заміна RSA/ECDH у TLS та VPN), ML-DSA (FIPS 204, для цифрових підписів, заміна ECDSA в сертифікатах) та SLH-DSA (FIPS 205, підпис на основі хеш-функцій із простішими security-припущеннями). Гібридні схеми (наприклад, X25519 у поєднанні з ML-KEM-768) вже працюють у продакшені в основних браузерах і глобальних CDN.
Терміни для переходу вже озвучені: американська директива NSA CNSA 2.0 встановлює 2030 рік як обов’язковий дедлайн для систем національної безпеки США; проєкт настанов NIST IR 8547 пропонує вивести RSA й еліптичну криптографію з ужитку до 2030-го і повністю заборонити до 2035-го. Для звичайного бізнесу це не пряма юридична вимога, але орієнтир, за яким варто звіряти власний план міграції.
Компаніям, чиї дані мають цінність довше кількох років (медичні архіви, юридичні документи, комерційна таємниця), варто оцінити пріоритетність міграції саме для цих даних — тоді як щоденний трафік з коротким терміном актуальності може почекати наступного циклу оновлення інфраструктури.
Квантові сенсори: практичне застосування вже сьогодні
Поки криптографія готується до змін, інша сфера квантових технологій вже приносить бізнесу практичну користь.
Квантові сенсори відкривають нові можливості у точності вимірювань. У медицині це дозволяє створювати більш чутливі діагностичні системи, а в геології — точніше визначати структуру ґрунтів і знаходити ресурси.
Такі рішення вже тестуються у промислових умовах і поступово виходять на ринок.
Для бізнесу це означає, що квантові технології — це не лише загроза, а й можливість отримати конкурентну перевагу.
Компанії, які першими інтегрують такі інструменти, отримують доступ до більш точних даних і можуть приймати ефективніші рішення.
Стратегія підготовки: що робити бізнесу вже сьогодні
Підготовка до квантової ери не означає негайну повну трансформацію. Але ігнорувати зміни вже не можна.
Перший крок — це аудит поточних систем безпеки. Компанії повинні розуміти, які алгоритми використовуються і які з них є вразливими.
Другий — планування переходу. Це включає тестування постквантових алгоритмів і поступову інтеграцію у критичні системи.
Третій — робота з ризиками. Не всі дані однаково важливі, тому пріоритет варто віддавати тим, що мають довгий життєвий цикл.
У 2026 році виграє той бізнес, який починає готуватися раніше, а не реагує постфактум.
Головний висновок для бізнесу
Постквантова криптографія — вже не дослідницький проєкт, а затверджений стандарт з конкретними FIPS-номерами і робочими реалізаціями в браузерах. Для більшості компаній це не привід терміново міняти всю інфраструктуру, а сигнал почати з малого: провести аудит систем, де використовується RSA чи ECC, і визначити, які дані матимуть цінність достатньо довго, щоб виправдати пріоритетну міграцію.
Як підготувати бізнес до квантових загроз
Це алгоритми, які залишаються безпечними навіть при використанні квантових комп’ютерів для атак.
Так, у перспективі. Деякі алгоритми, такі як RSA, можуть бути вразливими до квантових обчислень.
Так, особливо якщо мова йде про дані з довгим терміном зберігання.
Це стратегія, коли дані збираються сьогодні, щоб розшифрувати їх у майбутньому за допомогою квантових технологій.
З аудиту систем безпеки та поступового впровадження нових алгоритмів.