23 жовтня 2026 року CERT-UA попередив про зламані камери й відеореєстратори Dahua: зловмисники дивляться відеопотік, змінюють налаштування пристроїв і створюють власні облікові записи. Для бізнесу з відеоспостереженням головне інше: основним шляхом CERT-UA називає функцію P2P, а вона робить камеру вразливою навіть тоді, коли на роутері не відкрито жодного порту.
Easy4IP і P2P у камерах Dahua: чому закритий роутер не захищає
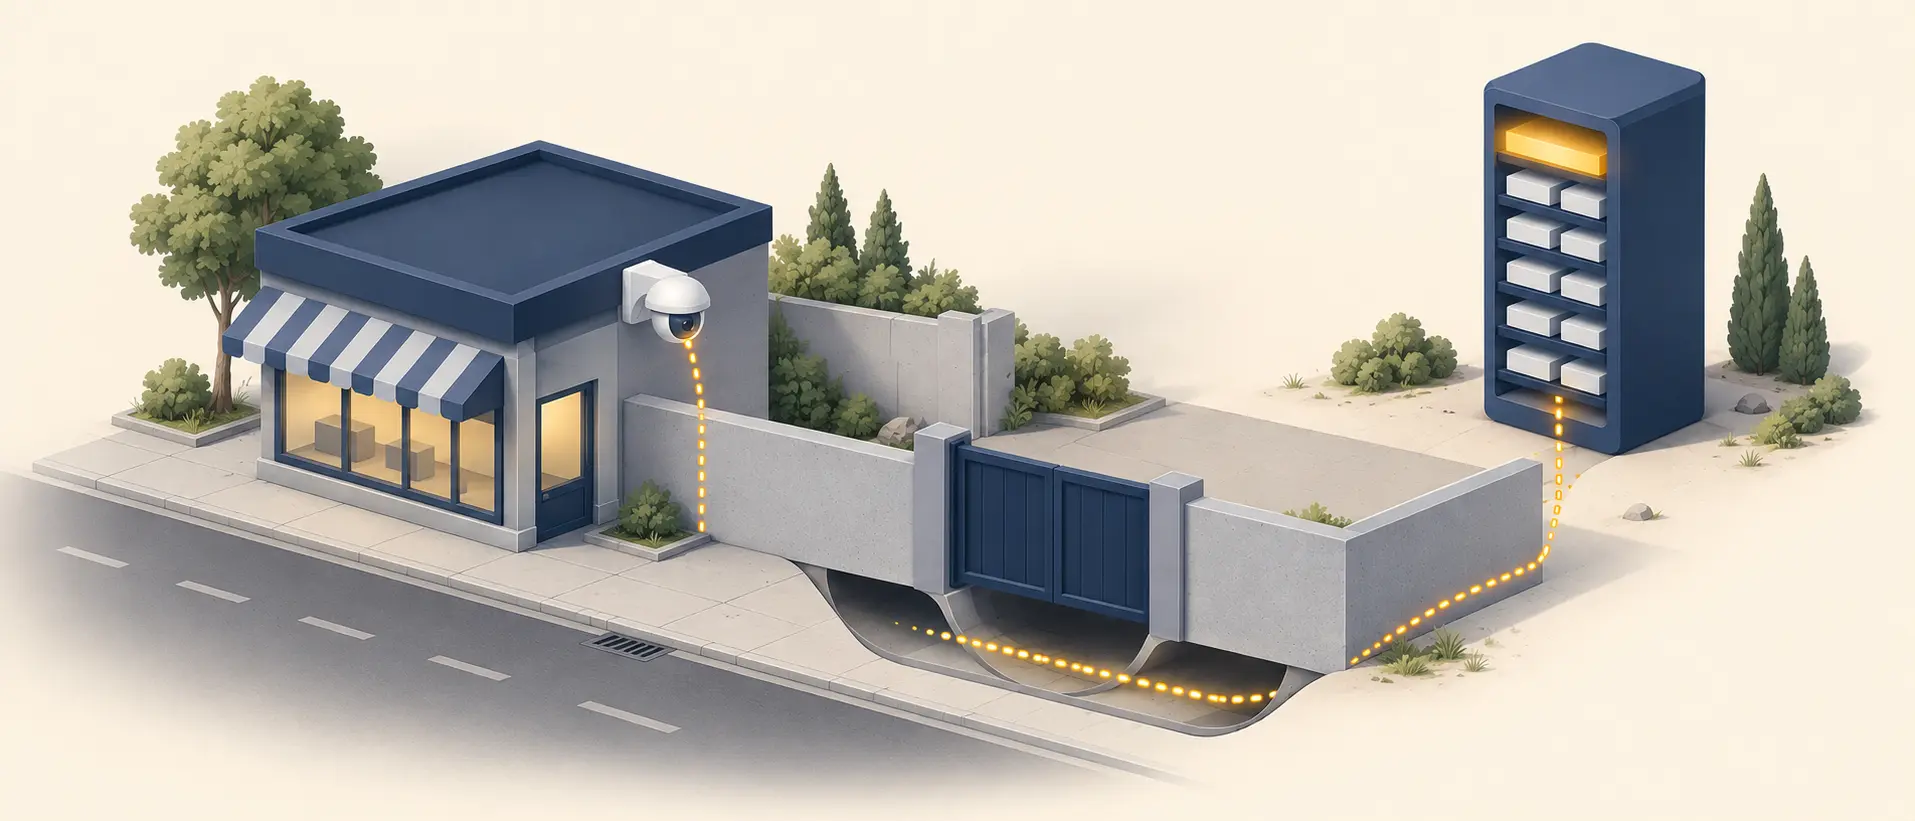
За описом CERT-UA, основний вектор атаки — функція хмарного доступу P2P (Easy4IP). Пристрій сам ініціює вихідне з’єднання з хмарною інфраструктурою виробника й реєструється там за серійним номером. Доступ до нього далі встановлюється через хмару, в обхід роутера й міжмережевого екрана, без відкритих портів і білої IP-адреси. Тож закритий роутер камеру з увімкненим P2P не рятує.
Серійні номери, пише CERT-UA, мають передбачувану структуру, і зловмисники, ймовірно, отримують їх масовим перебором, перевіряючи, чи є відповідний пристрій у хмарі. Тому під загрозою всі пристрої з активним P2P, а припущення «серійний номер нікому не відомий» не робить камеру захищеною.
CVE-2021-33044 і CVE-2021-33045: що це і чи вразлива ваша прошивка
CERT-UA називає два способи, якими зловмисники проходять автентифікацію. Перший простий: підбір пароля, який спрацьовує там, де стоять слабкі або типові паролі. Другий не потребує пароля: вразливості обходу автентифікації на застарілих прошивках, зокрема CVE-2021-33044 і CVE-2021-33045.
Це не нові вразливості. У національній базі США (NVD) обидві опубліковані 15 вересня 2021 року й оцінені у 9,8 з 10, а в серпні 2024-го американське агентство CISA внесло їх до каталогу вразливостей, які вже використовують в атаках. Бюлетень самого Dahua (DHCC-SA-202106-001) охоплює камери, реєстратори, домофонні панелі та інші пристрої Dahua, оцінює вразливості нижче, у 8,1, і здебільшого описує вразливі пристрої за датою збірки прошивки. Для CVE-2021-33044 вразливі збірки, зроблені до червня 2021 року. Для CVE-2021-33045 дати в бюлетені вказано лише для частини моделей: для камер серії IPC-HX це травень 2020 року, для домофонних панелей VTO75X95X і VTO65XXX — грудень 2019-го. Для реєстраторів NVR і XVR бюлетень дати не дає, а лише перелічує виправлені збірки 2021 року.
Тому порівнювати треба конкретну модель із таблицями бюлетеня, а не покладатися на рік монтажу. Версію й дату збірки видно у веб-інтерфейсі пристрою: за бюлетенем, це Settings > System Information > Version Information. Якщо збірка старша за дати з бюлетеня, оновлюйте прошивку, а для NVR і XVR звіряйте номер версії зі списком виправлених збірок.
Ознаки зламу камери чи відеореєстратора Dahua
CERT-UA називає три ознаки. Перша: на пристрої з’явилися невідомі облікові записи. Друга: у конфігурації є зміни, яких ви не робили, зокрема сторонні текстові написи поверх зображення, але відсутність написів компрометацію не виключає. Третя: у журналі аудиту є записи про автентифікацію через власний протокол виробника (DVRIP) з локальної адреси 127.0.0.1, що характерно для входу через P2P.
Якщо щось із цього знайшли, відомство просить повідомити на [email protected].
Вимкнення P2P на камерах Dahua і ще три кроки CERT-UA
CERT-UA радить чотири кроки:
- Вимкнути P2P/Cloud Access, якщо цією функцією не користуєтесь.
- Не відкривати камери для прямого доступу з інтернету. Для віддаленого доступу використовувати VPN і дозволяти його лише з довірених IP-адрес.
- Перевірити облікові записи: видалити сторонніх користувачів на пристрої й від’єднати невідомі хмарні акаунти, прив’язані до нього.
- Оновити прошивку вручну до актуальної версії й надалі оновлювати її регулярно.
Де саме вимикається P2P, залежить від моделі й прошивки: шукайте розділ про P2P у мережевих налаштуваннях пристрою чи реєстратора, а за потреби спитайте виробника.
Кілька доповнень від себе. Перегляд камер із телефона теж є віддаленим доступом, тож VPN потрібен і тут. А після оновлення прошивки змініть заводський пароль на довгий і унікальний.
Якщо камери ставив інтегратор, не вирішуйте за нього: попросіть письмово підтвердити, що P2P вимкнено, а прошивка оновлена.
Безпека відеоспостереження для бізнесу: кого це стосується
Наслідки залежать від того, що саме потрапляє в кадр.
Роздріб. У магазині, на АЗС чи в аптеці нерідко стоїть реєстратор на кілька камер, який налаштував інтегратор і ніхто потім не оновлював. У разі зламу зловмисник може бачити зал і касу та змінювати налаштування запису.
Склади й логістика. Якщо керівник дивиться камери зі смартфона без VPN, то, найімовірніше, на реєстраторі ввімкнено P2P (або відкрито порти, а це окрема проблема). Відеопотік показує схему складу, графік змін і рух вантажів.
Офіси. Камери на вході, на ресепшені й у переговорних розкривають, хто й коли приходить. Чи може скомпрометований реєстратор стати точкою входу в решту мережі, CERT-UA не стверджує, але камери варто тримати в окремому сегменті мережі. Що ще варто привести до ладу, зібрано в матеріалі про кібергігієну корпоративної мережі.
ФОП. Якщо в салоні чи майстерні одна камера, різниця між «камера лише пише» і «дивлюся зі смартфона» визначає крок: у першому випадку P2P вимикають, у другому замінюють на VPN, як у кроках вище.
Ширшу картину загроз для українського бізнесу дає звіт CERT-UA за перше півріччя 2026 року, а свіжий приклад атаки іншого типу — схема ClickFix, яка краде паролі бізнесу.
Чого ми не знаємо
CERT-UA не називає ні кількості зламаних пристроїв, ні зловмисників, ні їхніх цілей. Дослідницька компанія Hunt.io публікує власні оцінки масштабу схожої кампанії проти камер Dahua, але зв’язок між її розслідуванням і попередженням CERT-UA ніхто не підтвердив, тому цих цифр ми не наводимо. Реакції самого виробника на попередження не знайшли.
Чи ввімкнено P2P за замовчуванням, залежить від продукту Dahua, єдиної відповіді немає. Тому не покладайтеся на те, що у вас він вимкнений, а перевірте самі.
Поки невідомого багато, те, що залежить від вас, можна перевірити за один раз: у веб-інтерфейсі реєстратора чи камери подивіться розділ P2P, список користувачів і прив’язані хмарні акаунти, версію й дату збірки прошивки, а на роутері — чи не прокинуто порти до пристрою. Якщо P2P вимкнено, акаунти свої, пароль унікальний, прошивка свіжа, а віддалений доступ іде через VPN, ви закрили основні шляхи, які описує CERT-UA.
Часті запитання про камери Dahua і P2P
За висновком CERT-UA, відсутність прямого доступу з інтернету не гарантує захищеності пристрою, якщо функція P2P активна. Пристрій сам виходить у хмару виробника й реєструється там за серійним номером, тому закриті порти та роутер цей шлях не блокують. Серійні номери мають передбачувану структуру, і зловмисники, ймовірно, отримують їх перебором.
Це вразливості обходу автентифікації на застарілих прошивках Dahua, опубліковані в NVD 15 вересня 2021 року з оцінкою 9,8 з 10 (сам виробник оцінює їх у 8,1). У серпні 2024 року CISA внесло їх до каталогу вразливостей, які вже використовують в атаках. Перевірити, чи зачіпає вас, можна лише порівнявши модель і дату збірки прошивки з таблицями бюлетеня DHCC-SA-202106-001.
CERT-UA називає три ознаки: невідомі облікові записи на пристрої, зміни в конфігурації без вашого відома (зокрема сторонні текстові написи поверх зображення) та записи в журналі аудиту про автентифікацію через протокол DVRIP з адреси 127.0.0.1. Відсутність написів компрометацію не виключає. Якщо щось знайшли, повідомте на [email protected].
Чотири кроки: вимкнути P2P/Cloud Access, якщо функцією не користуєтесь; не публікувати камери в інтернет, а для віддаленого доступу використовувати VPN і дозволені IP-адреси; перевірити список облікових записів і прив’язані хмарні акаунти; вручну оновити програмне забезпечення до актуальних версій і запровадити регулярне оновлення.