AML-моніторинг транзакцій в Україні відстає від реальних обсягів фінтех-ринку: банки та необанки досі покладаються на ручний аналіз платіжних доручень і статичні анкети клієнтів. Пропущена підозріла операція коштує компанії не штрафом, а ліцензією. Розбираємо, які ШІ-інструменти автоматизують верифікацію клієнтів та AML-моніторинг і що конкретно зараз вимагають регулятори від українського бізнесу.
Чим KYC відрізняється від AML — і чому їх плутають
- KYC (Know Your Customer) — початковий етап, ідентифікація та верифікація особи користувача чи бенефіціарів компанії (KYB) під час онбордингу. В Україні цей процес переведено в цифру: розпізнавання документів (OCR), Liveness-тести проти дипфейків і інтеграція з Дія.ID дозволяють підтвердити особу за десятки секунд замість візиту у відділення.
- AML (Anti-Money Laundering) — безперервний моніторинг, який починається після онбордингу. Система в реальному часі сканує транзакції, перевіряє джерела капіталу, звіряє контрагентів із санкційними списками й переліками PEP-осіб (політично значущих фігур), блокуючи підозрілу активність до моменту виведення коштів.
Чому статичні правила більше не працюють
Класичний підхід — жорсткі статичні правила (наприклад, автоматичне маркування всіх транзакцій понад 400 тисяч гривень, поріг обов’язкового фінмоніторингу за законодавством України) — зловмисники навчилися обходити дробленням сум (смурфінгом) і мережами підставних рахунків (дропів).
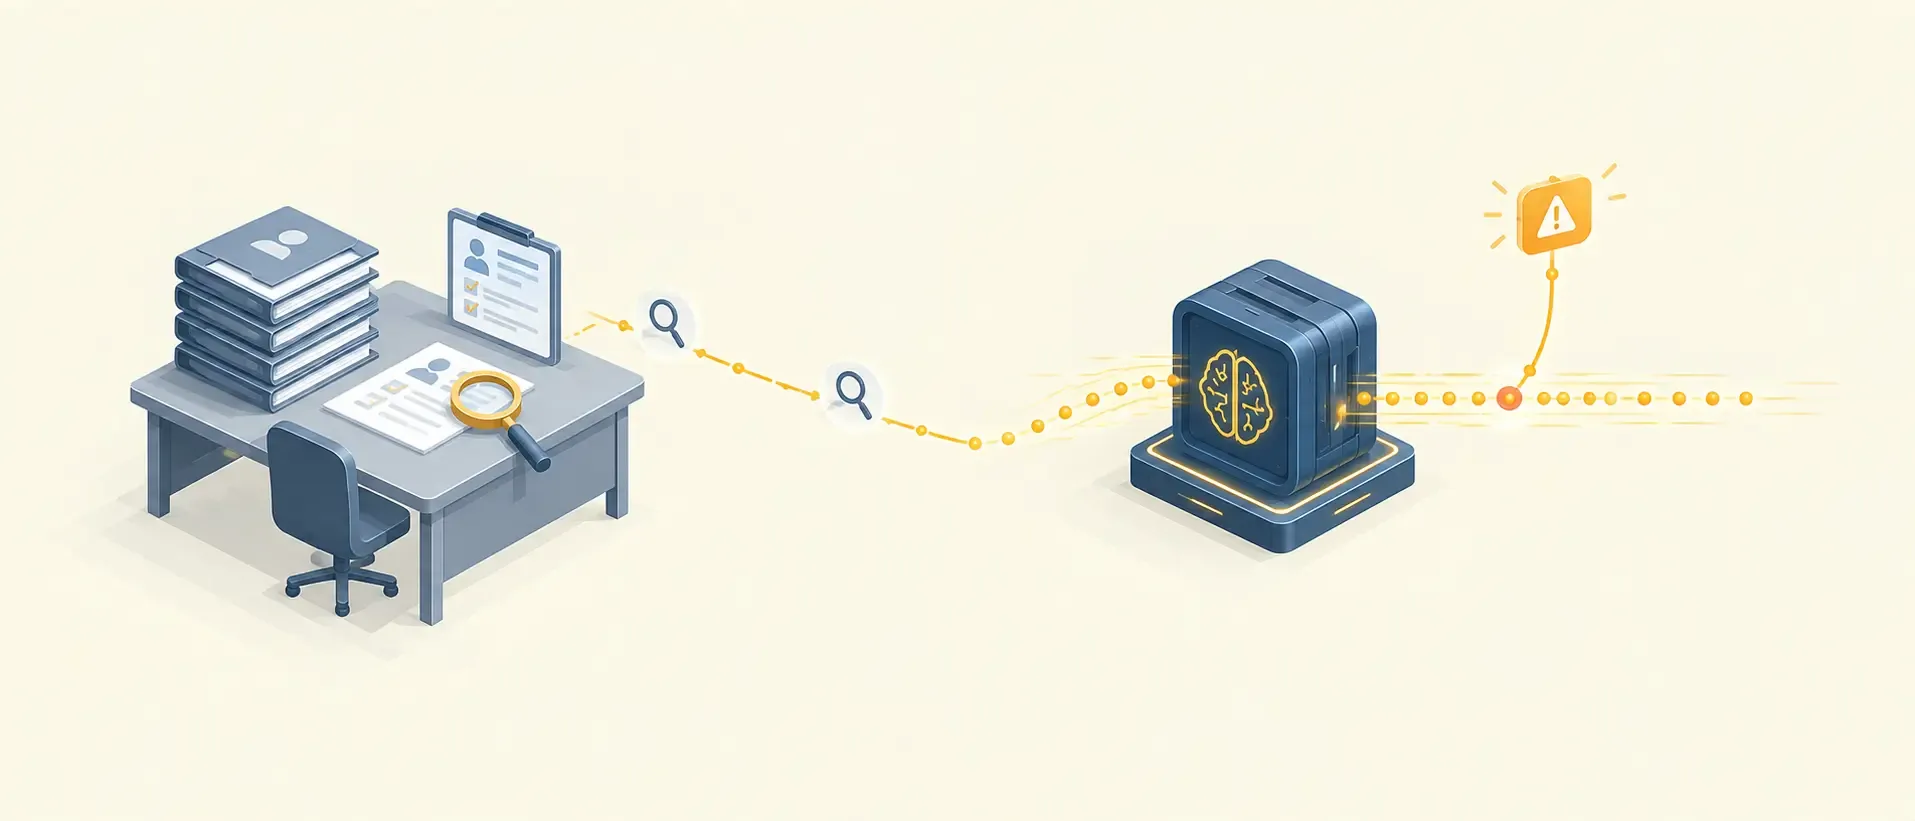
Сучасні AML-системи аналізують поведінкові патерни через машинне навчання: історію переказів, географію сесій, швидкість руху коштів між рахунками — і обчислюють індивідуальний індекс ризику для кожної операції. Якщо клієнт раптово починає здійснювати нетипові для свого профілю транзакції або кошти миттєво перенаправляються на десятки інших адрес, система заморожує платіж і генерує звіт для служби безпеки — до того, як операція завершиться, а не після.
Як впровадити автоматичний KYC/AML контур
Перш ніж підключати комплаєнс-модуль, варто визначити точний рівень перевірки, який вимагає НБУ саме для вашої бізнес-моделі — спрощений комплаєнс для мікрочеків суттєво відрізняється від повного KYB для корпоративних клієнтів, і помилка тут коштує або зайвих витрат, або регуляторних претензій. Далі — технічна частина: інтеграція з сертифікованими API-провайдерами (Sumsub, Veriff чи вітчизняні рішення з шерингом документів через Дію) у чекаут сайту чи додатку.
Окремо потрібна логіка платіжного шлюзу за рівнями ризику (автоматичне схвалення при низькому Risk Score, ручний андеррайтинг у сірій зоні, блокування високого ризику) і оновлена юридична база — публічна оферта з правилами збору, шифрування та анонімізації біометричних профілів клієнтів.
Як виглядає автоматична перевірка KYC крок за кроком
Сучасний онбординг зводиться до трьох послідовних рівнів. Перший — розпізнавання документа: камера зчитує паспорт чи ID-картку, алгоритми перевіряють захисні елементи й звіряють дані з реєстрами, а в Україні цей крок часто замінює підтвердження через Дія.ID. Другий — біометрія й liveness-тест: система перевіряє, що перед камерою жива людина, а не фото з екрана, маска чи дипфейк. Третій — скринінг: дані клієнта автоматично звіряються з санкційними списками, переліками PEP і базами фінмоніторингу, після чого клієнт отримує оцінку ризику.
Перш ніж підключати провайдера, інтернет-магазину чи фінтех-сервісу варто пройти короткий чек-лист: визначити обсяг перевірки, якого вимагає саме ваша діяльність; протестувати швидкість вебхуків і liveness-тестів у sandbox на різних смартфонах; оновити політику конфіденційності під збір і зберігання біометричних даних. Для ринків ЄС цей дедлайн уже минув: перехідний режим MiCA для криптосервісів завершився 1 липня 2026 року, і механізму продовження регламент не передбачає. Без авторизації CASP доступу до ринку ЄС немає, а вимоги до перевірки клієнта стають частиною ліцензійних умов, а не внутрішньою політикою компанії.
Що змінила постанова НБУ № 81 від 15 липня 2026 року
Положення про здійснення банками фінансового моніторингу НБУ оновив постановою Правління № 81 від 15 липня 2026 року. Зміни стосуються саме того, що на практиці гальмує віддалений онбординг, — доказової бази верифікації. Зокрема з’явився окремий спосіб: отримати ідентифікаційні дані через Систему BankID НБУ і одночасно зробити фотофіксацію особи з її ідентифікаційним документом.
Вимоги до самої фотофіксації прописані детально, і саме на них найлегше спіткнутися. Знімок робиться пристроєм банку з налаштованою геолокацією, фотографія має містити географічні координати, а дата створення в метаданих — збігатися з датою верифікації та з електронною позначкою часу на отриманих електронних документах. Якість має бути такою, щоб однозначно розпізнавалися і сама особа, і дані в документі.
Окремо врегульовано ситуацію, коли документ пред’являє не сам клієнт: це може зробити супроводжуюча чи довірена особа або працівник банку, який проводить верифікацію. Але згоду на це треба засвідчити власноручним або електронним підписом і зберігати у справі клієнта. Так само додано фотофіксацію особи з пристроєм, на якому відображено е-паспорт. Виняток зроблено для верифікації, яку проводять з метою надання кредиту.
Практичний висновок для бізнесу, що будує власний KYC-контур: вимоги змістилися з «якою технологією перевіряти» на «чим ви потім доведете, що перевірка була». Геотеги, метадані знімка й електронна позначка часу мають зберігатися разом із результатом перевірки, інакше формально проведений онбординг не буде підтверджений під час перевірки.
Що каже регулятор
НБУ у Положенні про здійснення установами фінансового моніторингу визначає віддалену верифікацію через Дія.ID, BankID та кваліфікований електронний підпис як повноцінні моделі ідентифікації клієнта. Сам документ технологічно нейтральний і прямо не приписує саме ШІ-автоматизацію — але дозволяє бізнесу будувати автоматизовані комплаєнс-системи на основі цих визнаних методів верифікації, не чекаючи окремого дозволу регулятора на кожен конкретний інструмент.