Відкритий банкінг в Україні працює за постановою Правління НБУ № 80 з 1 серпня 2025 року: банки й небанківські установи, які ведуть рахунки, зобов’язані давати стороннім надавачам доступ до рахунків клієнтів за згодою самого клієнта. Перехідні строки з постанови вже минули, а з 3 квітня 2026 року діє редакція положення за постановою № 32. Клієнту банку варто перевірити, чи підключений його банк і чи має право працювати сторонній сервіс, а компанії, яка хоче стати таким сервісом, — почати з авторизації в НБУ.
Що таке відкритий банкінг за положенням НБУ
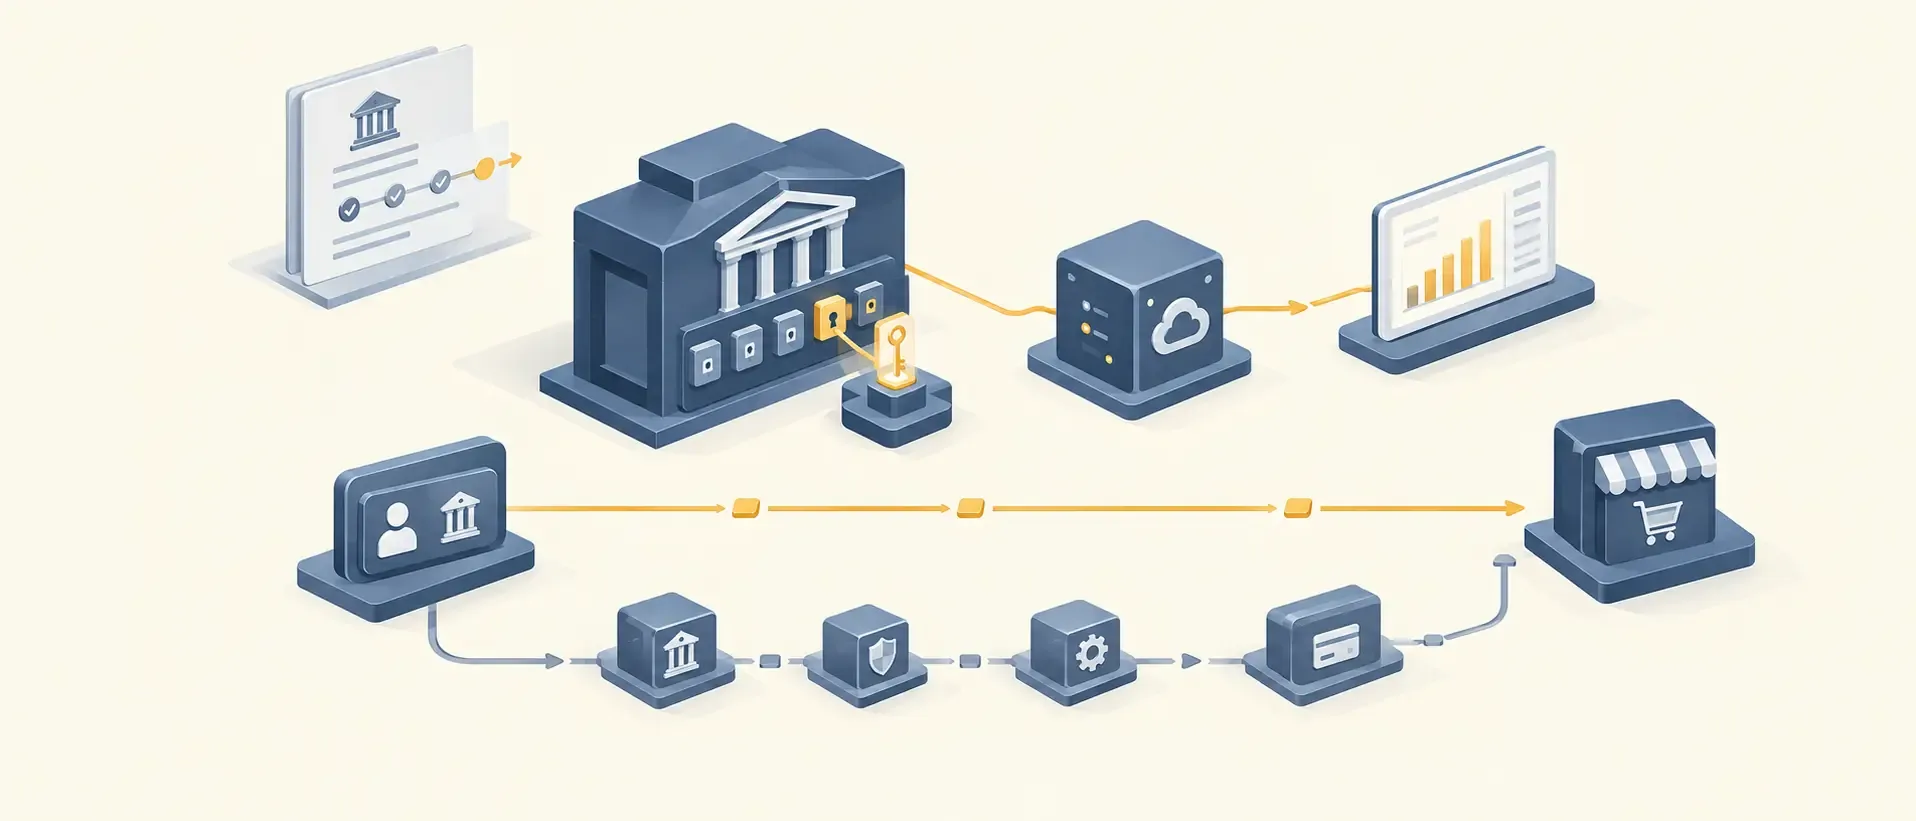
Положення визначає відкритий банкінг як структурований і безпечний обмін даними між надавачем, який веде рахунок, і сторонніми надавачами через спеціалізовані інтерфейси за згодою користувача (пп. 3 п. 2). Сторонніх надавачів два види: ті, що ініціюють платіжну операцію (платіж з вашого рахунку за вашою інструкцією), і ті, що надають відомості з рахунків (баланс, історія операцій).
Користувачем може бути і фізична, і юридична особа: закон «Про платіжні послуги», до якого відсилає положення, визначає користувача саме так (ст. 1, п. 28). Лише для фізосіб положення окремо вимагає, щоб банк отримував згоду через свій платіжний застосунок, а якщо це неможливо, то через інший засіб дистанційної комунікації (пп. 7 п. 29).
Вимоги до банків: інтерфейси відкритого банкінгу, терміни, ціна
Банк чи небанківська установа, у якій відкрито рахунок, зобов’язані забезпечити стороннім надавачам постійний доступ до рахунків у режимі реального часу через базові інтерфейси, але лише за згоди користувача й після перевірки надавача (пп. 1 п. 29). Заблокувати доступ без звернення клієнта вони мають право в разі ознак шахрайських чи інших неправомірних дій, пов’язаних з несанкціонованим доступом до рахунку або до вразливих платіжних даних (пп. 2 п. 30).
Інтерфейси бувають базові й комерційні. Базові безоплатні для стороннього надавача і не потребують договору з банком (п. 12), і їх зобов’язані запровадити всі надавачі, що обслуговують рахунки, тобто й небанківські. Через них банк виконує платіжну інструкцію для разової операції та запити про баланс і про історію операцій за період, що становить не більше ніж 31 календарний день від поточної дати запиту (п. 13). Комерційні інтерфейси банк може запроваджувати за договором, і вони можуть включати плату (п. 14).
З 1 серпня 2026 року діють також дві норми про електронну печатку: банк має право вимагати від ініціювального надавача кваліфіковану або удосконалену печатку на основі сертифіката відкритого банкінгу на повідомленні з реквізитами платіжної інструкції, а вид печатки надавач обирає сам (пп. 5 п. 30, п. 31).
Перехідні строки вже минули: що це змінює
Постанова давала надавачам, що обслуговують рахунки, п’ять місяців від набрання чинності на приведення діяльності у відповідність до положення, тобто приблизно до початку 2026 року (п. 2 постанови). Окрім того, НБУ не складає документів про порушення і не застосовує до таких надавачів заходів впливу за порушення вимог щодо постійного доступу до рахунків і налаштування спеціалізованих інтерфейсів, якщо порушення були протягом 12 місяців від набрання постановою чинності (п. 6 постанови), тобто приблизно до початку серпня 2026 року. Станом на кінець жовтня 2026 року обидва строки вже минули, тож пільгового періоду для надавачів, що обслуговують рахунки, більше немає.
Згода клієнта у відкритому банкінгу: на кожен платіж і до 180 днів на відомості
Згода користувача є основою всього механізму. Банк отримує її із застосуванням посиленої автентифікації. Для платежу згода потрібна щоразу, для кожної разової операції (п. 48). Для відомостей з рахунків вона надається на строк, який не перевищує 180 календарних днів, і банк не може змінити строк, який клієнт указав у запиті (п. 49, 50).
Відкликати згоду на відомості можна і в засобі дистанційної комунікації стороннього надавача, і в банку, причому без посиленої автентифікації (п. 57, 58). Банк і надавач мають показувати користувачеві всі активні згоди й деталі кожної: дату, рахунок, обсяг інформації (п. 66, 67, 69). Окремо банк зобов’язаний отримати дозвіл користувача на розкриття банківської таємниці, комерційної таємниці й таємниці надавача платіжних послуг: без нього доступ стороннього надавача до рахунку заборонений (пп. 3 п. 32).
Вимоги до стороннього надавача відкритого банкінгу
Для стороннього надавача перший крок не технічний: треба отримати право на надання нефінансових платіжних послуг, тобто пройти процедуру в НБУ й потрапити до Реєстру платіжної інфраструктури. Банк перевіряє відомості про надавача перед кожним наданням доступу (п. 15, 16).
Далі положення ставить вимоги, які варто врахувати до запуску продукту. Надавач має отримати кваліфікований сертифікат відкритого банкінгу в кваліфікованого надавача електронних довірчих послуг та ідентифікувати себе ним у кожному сеансі зв’язку (пп. 1 і 3 п. 34). Страхувати відповідальність перед користувачами й надавачами, що ведуть рахунки, мають усі сторонні надавачі, крім банків (пп. 8 п. 34). Документи про послуги й згоди зберігають не менше п’яти років після припинення ділових відносин із користувачем.
Є і прямі заборони. Надавач послуги ініціювання операції не може утримувати кошти користувача і зберігати вразливі платіжні дані, а надавач відомостей про рахунки не може запитувати й зберігати такі дані (п. 35, 36). Платіжна операція, ініційована через стороннього надавача, виконується інструментом кредитового трансферу між рахунками в установах-резидентах України (п. 28).
Відкритий банкінг для бізнесу: що перевірити клієнту банку і майбутньому надавачу
Якщо ви клієнт банку, відкритий банкінг не вмикається сам. Перевірте дві речі. По-перше, чи реалізував ваш банк базові інтерфейси: інформацію про них він зобов’язаний публікувати на своєму сайті (п. 37). По-друге, чи отримав сторонній сервіс, якому ви збираєтеся дати доступ, право на нефінансові платіжні послуги: перелік сторонніх надавачів НБУ публікує на своєму сайті (п. 18). Практичний наслідок строку в 180 днів: доступ сервісу до вашого рахунку за згодою на відомості припиниться, коли строк згоди спливе, і щоб його відновити, потрібно дати згоду знову.
Якщо ви збираєтеся стати стороннім надавачем, після авторизації в НБУ потрібні сертифікат, страхування (для небанків) і внутрішні процеси під ці вимоги. Тестування підключення банк зобов’язаний забезпечити, а умови підключення мають бути однаковими для всіх надавачів (п. 42, 45). Якщо банк порушує право на доступ, сторонній надавач може поскаржитися до НБУ (п. 46).
Про суміжні теми: правила для небанківських платіжних сервісів і валютних операцій ми розбирали в матеріалі про НБУ і валютні операції небанківських сервісів, а про те, як усе це працює в платежах між компаніями, — у гайді про платіжний процесинг.
Що поки невідомо
У положенні платіж описано як разову операцію з окремою згодою на кожну (пп. 1 п. 13, п. 48), що виконується інструментом кредитового трансферу (п. 28): механізму прямого дебету за згодою на серію платежів у чинній редакції немає, і чи з’явиться він у наступних змінах чи в специфікаціях, невідомо. Технічні вимоги до інтерфейсів положення відсилає до окремої специфікації електронної взаємодії (пп. 2 п. 2), яку ми тут не розбираємо. Скільки сторонніх надавачів уже працює, показує перелік на сайті НБУ, тож перед підключенням звіряйтеся з ним. Європейські правила про відкритий доступ до фінансових даних (FiDA) станом на квітень 2026 року були ще не ухвалені, і в Україні вони не діють.
Часті запитання про відкритий банкінг в Україні
Правила відкритого банкінгу діють з 1 серпня 2025 року: постанова Правління НБУ № 80 від 25 липня 2025 року зобов’язала банки та небанківських надавачів платіжних послуг, які ведуть рахунки, забезпечити стороннім надавачам доступ до рахунків клієнтів за згодою клієнта. З 3 квітня 2026 року положення діє в редакції постанови № 32 від 31 березня 2026 року, а з 1 серпня 2026 року набули чинності ще дві норми про електронну печатку.
Для платежу згода потрібна щоразу, для кожної разової операції. Для відомостей з рахунків вона надається на строк не більше 180 календарних днів або менший, указаний у запиті, а для продовження доступу потрібна нова. Відкликати згоду можна і в засобі дистанційної комунікації стороннього надавача, і банку, причому без посиленої автентифікації.
Спершу треба отримати право на надання нефінансових платіжних послуг: пройти процедуру в НБУ й потрапити до Реєстру платіжної інфраструктури. Далі положення вимагає кваліфікований сертифікат відкритого банкінгу, страхування відповідальності (для всіх сторонніх надавачів, крім банків) і зберігання документів про послуги й згоди не менше п’яти років після припинення ділових відносин із користувачем. Надавач послуги ініціювання операції не має права утримувати кошти користувача і зберігати вразливі платіжні дані.
У чинній редакції положення платіжна операція описана як разова, з окремою згодою на кожну, і виконується інструментом кредитового трансферу. Механізму прямого дебету за згодою на серію платежів положення не передбачає; чи з’явиться він у наступних змінах положення або у специфікаціях, невідомо.