В ЄС розпізнавання емоцій працівників за допомогою ШІ заборонено статтею 5 AI Act, і українська робоча група при Комітеті Верховної Ради з питань цифрової трансформації орієнтується на європейські правила, тож схожу заборону можна очікувати, але тексту проєкту ми не бачили. Закон за планом мають написати протягом 2026 року.
Текст ще не зареєстрований у Раді, і формулювання можуть змінитися. Але логіка вже зрозуміла: документ гармонізує українське право з європейським AI Act, де такі самі заборони діють з 2 лютого 2025 року. Якщо компанія купує чи розробляє HR-аналітику, відеоаналітику для магазинів або скоринг, найдешевше перевірити ці інструменти зараз, поки закону немає. Коли закон ухвалять, переробляти процеси буде дорожче.
Хто пише закон і на якому він етапі
Робоча група вперше зібралася 12 червня 2026 року під головуванням голови профільного комітету Михайла Крячка. За повідомленнями медіа, тоді до неї входило понад 100 учасників: народні депутати, представники органів влади, громадських організацій, українські й іноземні експерти. Серед завдань окремо названо адаптацію європейських правил до умов війни.
Текст проєкту не оприлюднений, тож про його зміст можна говорити лише за описами в медіа. Обговорюються сфера дії закону, терміни й принципи регулювання, зокрема прозорість, захист персональних даних і людський контроль, а також розподіл повноважень між Кабміном, Мінцифри та галузевими регуляторами. Які саме практики опиняться в переліку заборонених, поки невідомо.
Для порівняння: у червні підготовка закону ще спиралася на «Білу книгу» Мінцифри, тобто на політичні орієнтири, а не на норми. Що з цього документа стосується відповідальності за помилки алгоритмів, ми розбирали в матеріалі про те, хто відповідатиме за дії алгоритмів. Перелік заборон уже є частиною тексту закону.
Які практики ШІ пропонують заборонити
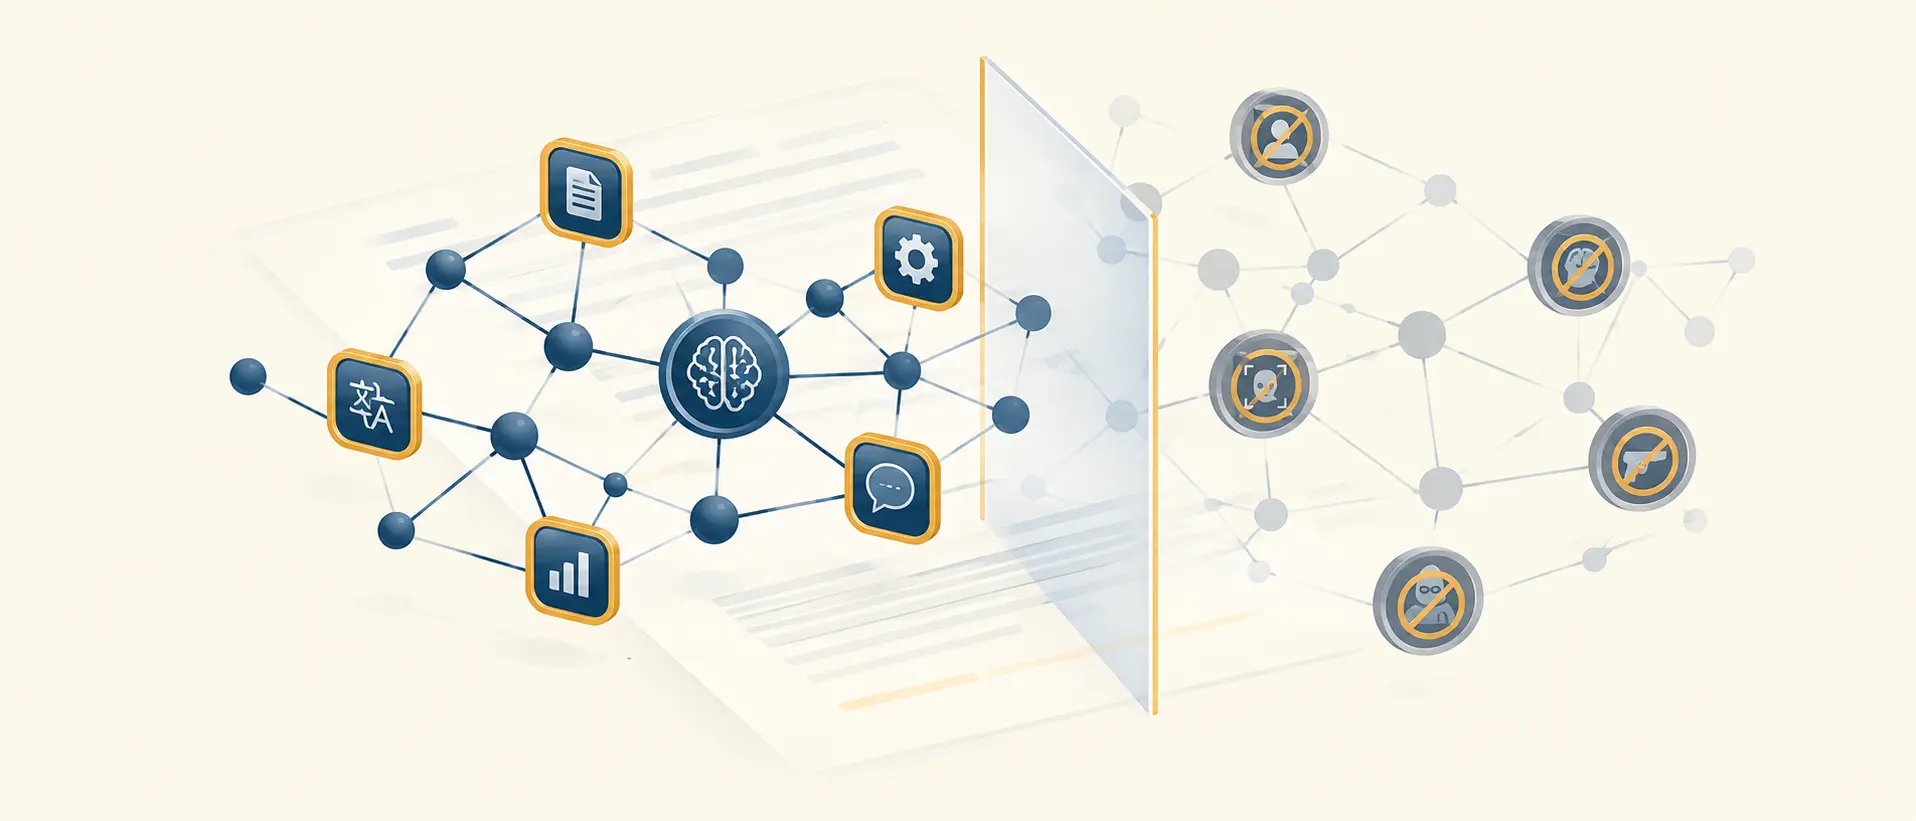
Опубліковані формулювання майже збігаються зі статтею 5 AI Act. До заборонених віднесли:
- Маніпулятивні методи, тобто, за логікою AI Act, прихований вплив на рішення людини, який суттєво спотворює її поведінку.
- Використання вразливості людини чи групи через вік, інвалідність, соціальне або економічне становище.
- Прогнозування злочинів виключно на основі профілювання.
- Розпізнавання емоцій на робочому місці та в освіті.
- Біометричну категоризацію людей за чутливими ознаками.
- Дистанційну біометричну ідентифікацію в реальному часі в публічних місцях. Виняток зробили для правоохоронних і безпекових цілей.
Інших винятків у публічних матеріалах немає. У європейському регламенті розпізнавання емоцій на роботі дозволене з медичних міркувань або з міркувань безпеки. Чи з’явиться таке застереження в українському тексті, поки невідомо. Розміри штрафів і перехідний період теж не оприлюднені. Для орієнтиру: AI Act за порушення заборон передбачає до 35 млн євро або до 7% світового річного обороту, залежно від того, що більше.
Де заборони можуть зачепити звичайний бізнес
Здається, що перелік стосується спецслужб і соцмереж. Насправді кілька пунктів прямо лягають на комерційні продукти, які в Україні вже продають як сервіс.
- HR-аналітика стає першою зоною ризику. Сервіси, які «зчитують» залученість чи стрес із відеоінтерв’ю, аналізують тон голосу операторів кол-центру або міміку під час робочих дзвінків, розпізнають емоції працівників. Саме цю практику названо прямо.
- Відеоаналітика в торгових залах може вийти за межу. Підрахунок відвідувачів і теплові карти не ідентифікують людей. Інша справа — системи, що в реальному часі впізнають обличчя в публічно доступному приміщенні або сортують покупців за чутливими ознаками.
- Таргетинг кредитів і розстрочок доведеться переглянути. Модель, яка навмисно шукає людей у скрутному фінансовому становищі, щоб запропонувати їм дорожчий продукт, дуже схожа на «використання вразливості через економічне становище».
- Персоналізацію в застосунках варто перевірити на дарк-патерни. Якщо алгоритм підбирає момент і формулювання так, щоб людина погодилась на покупку, не розуміючи наслідків, це межує з маніпулятивними методами.
Українські постачальники ПЗ, які продають продукти в ЄС, уже мають виконувати європейські заборони, незалежно від того, коли з’явиться український закон. Строки для високоризикових систем у Європі тим часом зсуваються: частину вимог щодо ШІ у працевлаштуванні перенесли на 2 грудня 2027 року, але обов’язок роботодавця повідомляти працівників про ШІ лишився чинним.
Що перевірити вже зараз
Реєструвати системи чи проходити аудит поки не потрібно: вимог, які б діяли в Україні, ще немає. Проте одна інвентаризація заощадить місяці пізніше.
- Скласти перелік ШІ-інструментів, зокрема вбудованих у SaaS, який купили для HR, продажів чи безпеки. Функції розпізнавання емоцій і біометрії часто сховані в налаштуваннях, а не в назві продукту.
- Позначити все, що обробляє обличчя, голос або поведінку людей. Для кожного пункту записати, хто ці люди (працівники, клієнти, перехожі) і що система з цими даними робить.
- Запитати постачальника, чи відповідає продукт статті 5 AI Act. Європейські вендори вже мають таку відповідь, а її відсутність сама по собі є сигналом.
- Не підписувати довгі контракти на інструменти з розпізнаванням емоцій працівників без права розірвати договір у разі зміни законодавства.
Для безпеки самих систем уже є державна основа. Наказ Адміністрації Держспецзв’язку № 154 від 23 лютого 2026 року, про який уряд повідомив 11 березня 2026 року, містить рекомендації з кіберзахисту систем, які використовують ШІ, і вони мають добровільний характер. Документ описує окремі класи загроз: отруєння даних і моделей, атаки на ланцюги постачання, промпт-ін’єкції, крадіжку моделі. Для тих, хто тестує власні ШІ-інструменти, корисним буде каталог OWASP Top 10 for LLM.
Наступна важлива частина — розділ про високоризикові системи. За опублікованими матеріалами, там розглядають біометрію, критичну інфраструктуру, освіту, працевлаштування, державні послуги й правосуддя. Для бізнесу цей розділ може виявитися вагомішим за заборони: він визначить, що саме доведеться документувати й кому звітувати. Компаніям, які хочуть протестувати ШІ-продукт під наглядом держави ще до ухвалення закону, варто подивитися на регуляторну пісочницю Мінцифри.